Cybersécurité : pourquoi les postes restent ouverts alors que les candidats existent
Le réflexe, devant un poste en cybersécurité ouvert depuis six mois, consiste à invoquer la pénurie de talents. L’explication est commode et partiellement vraie. Elle laisse pourtant de côté une variable que les entreprises contrôlent entièrement : la façon dont le poste a été écrit.
La tension sur les métiers de la cybersécurité est réelle, mais une partie des postes non pourvus tient à la façon dont les offres sont rédigées. Près de trois offres sur quatre exigent plus de deux ans d'expérience, et la séniorité demandée dépasse souvent le budget prévu. Corriger le cadrage du poste débloque une partie des recrutements.
En bref
L'ANSSI recense 1 366 incidents traités sur 3 586 événements de sécurité, contre 831 incidents trois ans plus tôt, avec une stabilisation sur la dernière période mesurée
Plus de 6 000 équipements connectés en France présentent encore des failles déjà exploitées lors d'attaques antérieures
55 % des offres en cybersécurité exigent plus de six ans d'expérience et 21 % plus de deux ans, soit environ trois offres sur quatre fermées aux candidats juniors
Le plafond budgétaire des employeurs se situe fréquemment autour de 45 000 à 50 000 euros, en décalage avec la séniorité demandée dans les mêmes offres
Les systèmes industriels connectés relèvent souvent de la maintenance et non de la direction informatique, ce qui laisse un périmètre sans responsable désigné
Le réflexe, devant un poste en cybersécurité ouvert depuis six mois, consiste à invoquer la pénurie de talents. L'explication est commode et partiellement vraie. Elle laisse pourtant de côté une variable que les entreprises contrôlent entièrement : la façon dont le poste a été écrit.
Cet article examine ce que les données disponibles disent réellement des postes non pourvus en cybersécurité, et ce qu'un employeur peut corriger sans augmenter son budget.
Une attaque qui dit quelque chose du recrutement
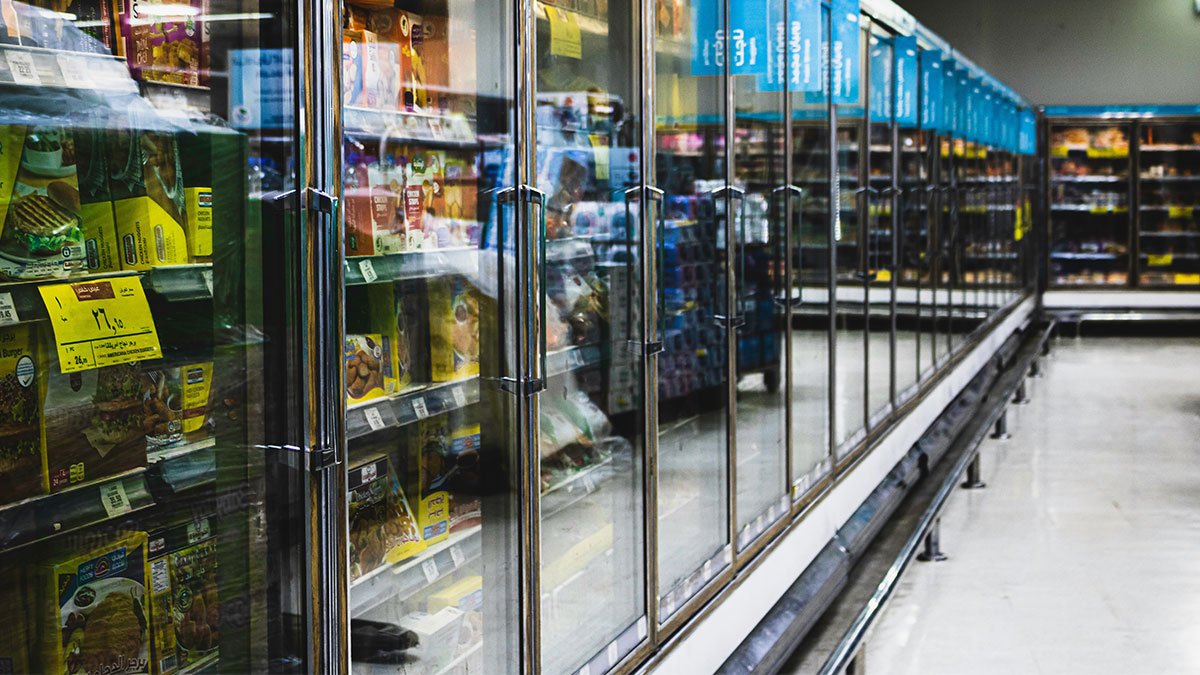
Plus de 300 supermarchés français ont vu leurs installations frigorifiques réglées au-delà de 30 °C au cours d'une même nuit. Des quantités importantes de marchandise ont été détruites, les rayons frais vidés, et plusieurs jours ont été nécessaires pour revenir à la normale.
L'enquête a établi la cause : un correctif de sécurité, public et disponible, n'avait pas été appliqué sur les systèmes concernés.
Ce détail compte davantage que l'incident lui-même. Il ne s'agissait ni d'une faille inconnue, ni d'une technique inédite. Le correctif existait. Ce qui manquait n'était pas une compétence rare, mais un périmètre de responsabilité attribué à quelqu'un dont la mission inclut l'application des correctifs sur ces équipements.
Le panorama de la cybermenace publié par l'ANSSI donne la mesure du phénomène : plus de 6 000 équipements connectés en France présentent encore des failles déjà exploitées lors d'attaques antérieures. Des centaines d'organisations se trouvent donc dans la situation exacte des magasins touchés, sans le savoir.
Ce que disent les chiffres de la menace
Le même panorama recense 1 366 incidents de sécurité traités, sur 3 586 événements signalés. Trois ans plus tôt, le nombre d'incidents traités s'élevait à 831.
La progression est donc forte sur trois ans, et elle mérite une précision que beaucoup de commentaires omettent : le volume s'est stabilisé sur la dernière période mesurée. La menace s'installe sur un plateau haut plutôt qu'elle ne s'envole. Ce qui progresse nettement, en revanche, c'est le vol de données, avec 196 incidents contre 130 sur la période précédente.
1 366
incidents de sécurité traités sur 3 586 événements signalés
ANSSI / CERT-FR
48%
des victimes de rançongiciels sont des TPE, PME et ETI
ANSSI / CERT-FR
6 000+
équipements connectés en France exposés à des failles déjà exploitées
ANSSI / CERT-FR
La répartition des victimes est l'élément le plus utile pour un employeur. Les petites et moyennes structures représentent 48 % des victimes de rançongiciels. Près d'un quart des incidents traités concernent des ministères et des collectivités territoriales. Ce ne sont pas les organisations qui disposent d'une direction de la sécurité constituée.
Le volume de vulnérabilités publiées approche 50 000, avec une progression annuelle d'environ 18 %. Suivre ce flux, trier ce qui concerne son propre parc et appliquer les correctifs représente une charge de travail permanente, dans des structures qui n'ont pas de poste dédié pour l'absorber.
La tension est réelle, mais elle n'explique pas tout
Les entreprises qui cherchent un profil cybersécurité ne l'imaginent pas : les délais sont longs, les candidats sollicités, les contre-offres fréquentes. Les consultants de Lunopa Group le constatent sur les missions qui leur sont confiées.
La question porte sur ce qui produit cette difficulté. Et sur ce point, la structure des offres publiées apporte un élément que le discours de pénurie laisse de côté.
D'après les données relevées par Guillaume Collard, fondateur de CSB.School, 55 % des offres en cybersécurité exigent plus de six ans d'expérience, et 21 % plus de deux ans. Environ trois offres sur quatre sont donc inaccessibles à un candidat junior ou en début de parcours.
S'y ajoute un décalage budgétaire. Le plafond que les entreprises parviennent à financer se situe fréquemment autour de 45 000 à 50 000 euros, pour des postes dont le périmètre décrit se négocie au-delà sur le marché.
Le vivier de candidats juniors et intermédiaires existe. Les offres publiées ne lui sont simplement pas adressées.
ⓘ
Le mécanisme, concrètement
Un poste qui demande six ans d'expérience sur un budget de junior ne se pourvoit pas. Il ne se pourvoit pas davantage en élargissant le sourcing : le candidat qui correspond au périmètre décrit se négocie au-dessus de la fourchette, et celui qui accepte la fourchette ne couvre pas le périmètre. Tant que l'un des deux termes n'est pas modifié, le poste reste ouvert.
Trois défauts de cadrage qui bloquent un recrutement
Des prérequis empilés sans hiérarchie
Guillaume Collard cite deux exemples parlants : une offre de stage réclamant des compétences en infrastructure à clés publiques, domaine qui demande une dizaine d'années de pratique, et des postes de gouvernance et de conformité exigeant une certification de test d'intrusion, compétence sans rapport direct avec la mission.
Ces incohérences ne viennent pas d'une méconnaissance du métier. Elles viennent de fiches rédigées par agrégation : la direction technique ajoute ses attentes, la sécurité les siennes, le juridique les siennes, et personne n'arbitre ce qui est réellement bloquant. Le résultat décrit un candidat qui n'existe pas.
Une séniorité affichée déconnectée du budget
Quand la fourchette ne suit pas le niveau demandé, deux issues se présentent. Le poste reste ouvert, ou il se pourvoit avec un profil présenté à un niveau de séniorité qu'il n'a pas encore atteint. La seconde issue est la plus coûteuse : elle déplace le problème vers l'exécution, et elle se solde fréquemment par un départ dans l'année.
Afficher une fourchette cohérente avec le périmètre réel reste le correctif le plus simple. C'est aussi celui que les candidats vérifient en premier.
Un premier filtre qui élimine les bons profils
Dans beaucoup de processus, le premier entretien est conduit par les ressources humaines et porte sur la motivation et la posture. Des candidats solides techniquement, mais peu à l'aise dans cet exercice, sont écartés avant d'avoir montré ce qu'ils savent faire.
Guillaume Collard recommande d'inverser l'ordre : une mise en situation pratique sur les normes et la réglementation en amont, puis l'évaluation comportementale. Le filtre technique en premier présente l'avantage d'être objectivable, ce qui réduit par ailleurs le risque de recruter un profil survendu.
Le cas particulier des systèmes industriels
Les équipements de production, les automates, les installations frigorifiques et les systèmes de supervision d'atelier relèvent le plus souvent de la maintenance. Leur exposition réseau relève de la sécurité informatique. Entre les deux se trouve une zone que personne ne s'est vu attribuer formellement.
Cette zone grise se tranche en interne, avant toute ouverture de poste. Un recrutement lancé sans ce travail préalable produit une fiche floue, et une fiche floue attire des candidatures hors cible.
Le Cyber Resilience Act a renforcé les obligations des fabricants d'objets connectés, tenus de fournir des mises à jour de sécurité sur la durée sous peine d'amendes. Cette évolution améliore la disponibilité des correctifs. Elle ne modifie pas la charge de les installer, qui reste du côté de l'exploitant.
Le profil recherché sur ce périmètre est hybride : une culture réseau et sécurité associée à une connaissance des environnements industriels et de leurs contraintes de disponibilité. Ces candidats sont rares, et peu d'offres les décrivent avec assez de précision pour les atteindre.
⚠
Conformité du fabricant et sécurité de l'exploitant
Un équipement conforme à la réglementation n'est pas un équipement sécurisé. Le fabricant garantit la mise à disposition des correctifs, l'exploitant reste responsable de leur installation. Un correctif disponible et non installé laisse l'équipement aussi vulnérable qu'avant sa publication, avec en plus une faille documentée publiquement.
Ce qu'un employeur peut corriger sur son offre
Quelques arbitrages suffisent à débloquer une partie des recrutements, et aucun ne demande de budget supplémentaire.
Hiérarchiser les prérequis vient en premier. Reprendre la fiche, séparer ce qui est réellement bloquant de ce qui s'acquiert en poste, retirer les lignes ajoutées par habitude. Une fiche qui décrit trois exigences fermes et cinq compétences souhaitables génère des candidatures plus pertinentes qu'une fiche qui en aligne douze au même niveau.
Reste ensuite à régler la cohérence entre séniorité et fourchette. Si le budget ne bouge pas, c'est le périmètre qui doit être revu, avec un encadrement technique prévu pour compenser. Afficher une fourchette salariale réduit par ailleurs mécaniquement les candidatures hors cible.
Déplacer l'évaluation technique avant le filtre comportemental évite d'écarter des profils compétents sur un critère qui n'est pas celui du poste. Et dans les environnements industriels, désigner qui couvre les équipements connectés de production est à faire avant la publication de l'offre, pas pendant les entretiens.
Pourquoi un poste en cybersécurité reste-t-il ouvert plusieurs mois ?
Dans une part des cas, le poste cumule des prérequis de niveau senior et une rémunération de niveau intermédiaire. Le candidat qui correspond au périmètre décrit se négocie au-dessus du budget, et celui qui accepte le budget ne couvre pas le périmètre. Le cadrage du poste pèse ici davantage que la taille du vivier.
Y a-t-il vraiment une pénurie de professionnels en cybersécurité ?
La tension est documentée et les entreprises la constatent. La nuance porte sur sa cause, car le taux de postes vacants reste modéré au regard des effectifs du secteur. Une part des difficultés vient de ce que la majorité des offres publiées sont inaccessibles aux candidats juniors et intermédiaires.
Est-il possible de recruter un profil junior en cybersécurité ?
Oui, sur des périmètres définis comme la surveillance, l'application des correctifs ou le support à la conformité. Cela suppose de séparer dans la fiche de poste ce qui exige de l'expérience de ce qui s'acquiert en poste, et de prévoir un encadrement technique. Environ trois offres sur quatre ne le permettent pas.
Qui doit gérer la sécurité des équipements industriels connectés ?
Ces équipements relèvent fréquemment de la maintenance, alors que leur exposition réseau relève de la sécurité informatique. L'absence de périmètre désigné explique que des correctifs publics ne soient pas appliqués. La réponse consiste à attribuer explicitement cette responsabilité avant d'ouvrir un recrutement.
Le Cyber Resilience Act suffit-il à sécuriser les objets connectés ?
Il impose aux fabricants de fournir des mises à jour de sécurité sur la durée, sous peine d'amendes. Il ne déplace pas la charge d'appliquer ces mises à jour, qui reste chez l'exploitant. Un correctif disponible et non installé laisse l'équipement vulnérable, quelle que soit la conformité du fabricant.